Auth0: kompleksowy przegląd
Auth0 wyrosło na jednego z kluczowych graczy w obszarze uwierzytelniania i autoryzacji - to solidna platforma do zabezpieczania aplikacji webowych, aplikacji mobilnych i API. Poniżej przyglądam się różnym aspektom Auth0: od firmy, która je stworzyła, po opinie użytkowników i dopasowanie do różnych typów aplikacji.
Firma i finansowanie
- Firma: Auth0 założyli w 2013 roku Matias Woloski i Eugenio Pace. Usługa powstała po to, by uprościć wdrażanie złożonych systemów uwierzytelniania i autoryzacji, i daje programistom kompletny zestaw narzędzi.
- Finansowanie: Przez lata Auth0 pozyskało znaczące inwestycje. W 2021 roku firmę przejęła Okta w transakcji wartej około 6,5 mld dolarów, co dobrze pokazuje, jak duży wpływ Auth0 miało na rynek uwierzytelniania.
- Technologie: Auth0 opiera się na nowoczesnych, skalowalnych technologiach i oferuje między innymi logowanie jednokrotne (SSO), uwierzytelnianie wieloskładnikowe (MFA), logowanie przez konta społecznościowe oraz federację z systemami firmowymi.
Kompatybilność z Reactem
Auth0 bardzo dobrze współpracuje z Reactem. Dedykowane SDK sprawia, że dodanie uwierzytelniania do aplikacji w React i NEXT js jest proste i nie zabiera dużo czasu.
Zajrzyj do mojego wpisu o implementacji Auth0 w Next.js
Opcje hostingu
Auth0 to przede wszystkim rozwiązanie hostowane, czyli usługa zarządzana przez samą firmę. Dzięki temu odpada złożoność wdrażania i utrzymywania infrastruktury uwierzytelniania, a programiści mogą skupić się na głównej logice aplikacji.
Stabilność i pozycja na rynku
- Stabilność: Auth0 słynie z niezawodności i stabilności, a programistom i firmom na całym świecie od lat dostarcza bezpieczne rozwiązania do uwierzytelniania.
- Pozycja na rynku: Auth0 jest na rynku od 2013 roku i zdążyło zyskać opinię sprawdzonego wyboru dla programistów szukających solidnych usług uwierzytelniania i autoryzacji.
Opinie użytkowników
- Pozytywne opinie: Użytkownicy często chwalą Auth0 za łatwość obsługi, obszerną dokumentację i mocne wsparcie społeczności. Wysoko oceniana jest też szeroka gama funkcji i integracji.
- Zastrzeżenia: Część użytkowników narzeka na ceny, szczególnie przy małych projektach i startupach z ograniczonym budżetem, a także na złożoność konfiguracji bardziej zaawansowanych funkcji.
Dopasowanie do typów aplikacji
Auth0 jest wszechstronne i można je zintegrować z różnymi typami aplikacji, w tym z aplikacjami webowymi, mobilnymi i SPA. Szczególnie dobrze sprawdza się w aplikacjach klasy enterprise, które wymagają zaawansowanego zarządzania użytkownikami, SSO i dodatkowych zabezpieczeń.
Cennik
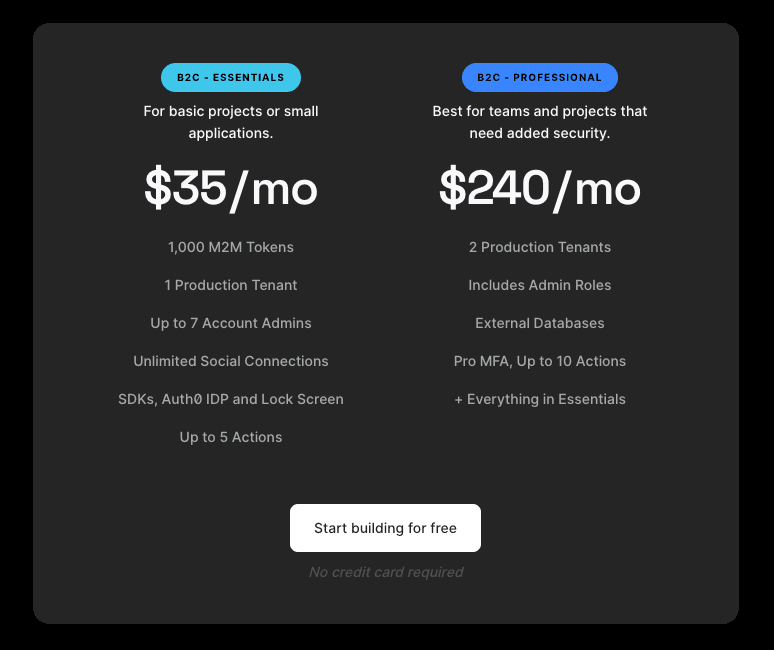
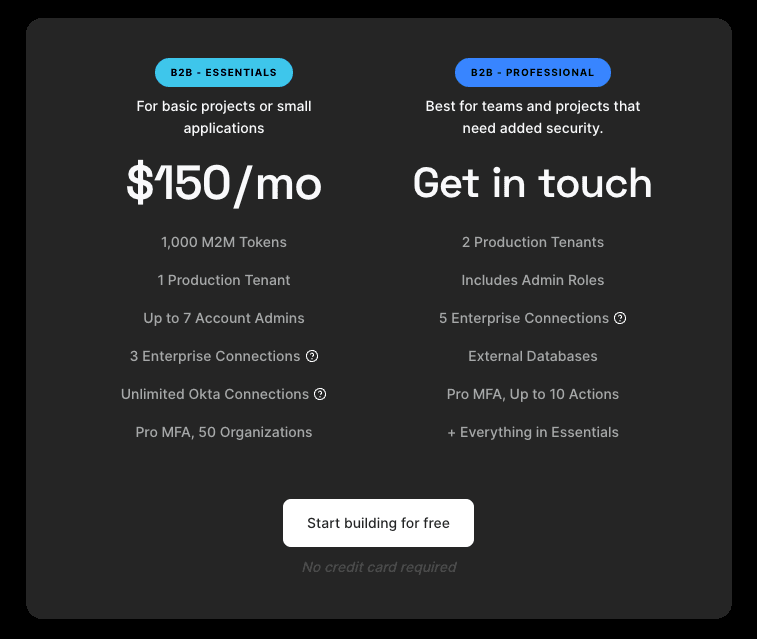
Auth0 ma darmowy plan z podstawowymi funkcjami, który wystarczy do małych projektów. Większe aplikacje o bardziej zaawansowanych potrzebach mogą skorzystać z planów płatnych, a rozwiązania enterprise są wyceniane indywidualnie.
B2C:
B2B:
Trudność konfiguracji
- Łatwość uruchomienia: Podstawowe scenariusze uwierzytelniania skonfigurujesz w Auth0 stosunkowo łatwo dzięki obszernej dokumentacji i SDK.
- Zaawansowana konfiguracja: Bardziej złożone scenariusze mogą wymagać głębszego zrozumienia zagadnień związanych z uwierzytelnianiem, co podnosi poprzeczkę.
Zalety i wady
- Zalety:
- Szeroki wybór funkcji i integracji
- Dobre wsparcie nowoczesnych metod uwierzytelniania, w tym biometrii i MFA
- Obszerna dokumentacja i wsparcie społeczności
- Wady:
- Ceny mogą odstraszać przy mniejszych projektach
- Część użytkowników uważa konfigurację zaawansowanych funkcji za trudną
Podsumowanie
Auth0 wyróżnia się jako mocne i elastyczne rozwiązanie do uwierzytelniania, które odpowiada na bardzo różne potrzeby - od małych projektów po duże systemy klasy enterprise. Przystępne podejście do złożonych scenariuszy w połączeniu z solidnymi zabezpieczeniami sprawia, że programiści chętnie po nie sięgają. Ceny i złożoność zaawansowanej konfiguracji mogą być dla niektórych problemem, ale korzyści z Auth0 - stabilność, ugruntowana pozycja na rynku i bogaty zestaw funkcji - często przeważają. Niezależnie od tego, czy budujesz proste SPA, czy złożoną aplikację enterprise, Auth0 daje Ci skalowalne i bezpieczne uwierzytelnianie.
Auth.js: ewolucja Next-Auth na potrzeby nowoczesnego uwierzytelniania w sieci
Auth.js, wcześniej znane jako Next-Auth, to duży krok naprzód wśród rozwiązań do uwierzytelniania tworzonych z myślą o nowoczesnych aplikacjach webowych. Ta zmiana oznacza wyjście poza same aplikacje w Next.js i ambicję stworzenia kompletnego frameworka do uwierzytelniania dla szerszego ekosystemu JavaScriptu. Poniżej aktualizuję swój przegląd tak, by oddawał obecny stan Auth.js, z uwzględnieniem jego szerszego zakresu i możliwości.
Pochodzenie i wsparcie
- Projekt społecznościowy: Auth.js nadal jest projektem open source rozwijanym przez społeczność. Przejście z Next-Auth na Auth.js to deklaracja wsparcia dla szerszej gamy frameworków i środowisk JavaScriptu.
- Finansowanie: Podobnie jak jego poprzednik, Auth.js korzysta z wkładu społeczności, sponsoringu i potencjalnie ze wsparcia finansowego organizacji, które używają go w swoich projektach.
- Technologie: Auth.js buduje na solidnych fundamentach Next-Auth i wspiera różne standardy oraz dostawców uwierzytelniania, dzięki czemu programiści mogą wdrażać OAuth, JWT i inne mechanizmy w różnych frameworkach JavaScriptu.
Kompatybilność z frameworkami JavaScriptu
Nie tylko Next.js: Auth.js powstało z myślą o Next.js, ale ma działać także z innymi frameworkami JavaScriptu, dzięki czemu trafia do szerszego grona programistów. Dotyczy to między innymi Reacta, Vue.js i potencjalnie kolejnych frameworków, co ułatwia integrację w bardzo różnych projektach.
Opcje hostingu
Elastyczność self-hostingu: Auth.js pozostaje rozwiązaniem self-hosted, więc programiści zachowują kontrolę nad mechanizmami uwierzytelniania i nie są zależni od zewnętrznych usług. Taka elastyczność pozwala budować własne ścieżki uwierzytelniania i bezpośrednio zarządzać danymi użytkowników.
Stabilność i pozycja na rynku
- Stabilny rozwój: Przejście na Auth.js opiera się na stabilnych fundamentach Next-Auth - celem jest utrzymanie niezawodności przy jednoczesnym poszerzaniu funkcji i listy obsługiwanych frameworków.
- Rosnąca popularność: Dzięki szerszemu zakresowi Auth.js ma szansę umocnić swoją pozycję wśród programistów i przyciągnąć więcej różnorodnych projektów.
Opinie użytkowników
- Przeważnie pozytywne: Przejście na Auth.js spotkało się z dobrym odbiorem ze względu na ambicję wspierania większej liczby frameworków i zastosowań przy zachowaniu łatwości użycia oraz obszernej dokumentacji, które użytkownicy cenili w Next-Auth.
- Czas na adaptację: Część użytkowników może potrzebować chwili, by oswoić się z nowymi funkcjami i szerszym wsparciem frameworków, zwłaszcza przy projektach mocno związanych z Next.js.
Dopasowanie do typów aplikacji
Auth.js dobrze odnajduje się w różnych aplikacjach webowych - od prostych stron po złożone SPA i aplikacje renderowane po stronie serwera - właśnie dzięki szerszemu wsparciu frameworków.
Cennik
Niskie koszty: Auth.js pozostaje darmowe i otwartoźródłowe, a główne koszty wiążą się z wdrożeniem i hostingiem aplikacji, które z tej biblioteki korzystają.
Konfiguracja i dostosowywanie
- Konfigurowalność: Auth.js działa od razu w typowych scenariuszach, ale daje też swobodę zaawansowanego dostosowania do konkretnych wymagań projektu.
- Dokumentacja i wsparcie społeczności: Rozbudowana dokumentacja i aktywna społeczność pomagają przejść przez konfigurację i dostosowywanie.
Zalety i wady
- Zalety:
- Darmowe i otwartoźródłowe
- Szersze wsparcie dla wielu frameworków JavaScriptu
- Możliwość dostosowania ścieżek uwierzytelniania
- Silna społeczność i dobra dokumentacja
- Wyzwania:
- Niektórzy programiści mogą potrzebować czasu, by przyzwyczaić się do szerszego zakresu i nowych możliwości
- Zaawansowane dostosowanie może wymagać dogłębnego zrozumienia zagadnień uwierzytelniania
Podsumowanie
Auth.js to duży krok w stronę udostępnienia zaawansowanego uwierzytelniania szerszej gamie projektów webowych. Opierając się na mocnych fundamentach Next-Auth i wychodząc poza nie w stronę innych frameworków JavaScriptu, Auth.js oferuje wszechstronny i wspierany przez społeczność framework do wdrażania nowoczesnych strategii uwierzytelniania. W miarę rozwoju projektu jego wpływ na środowisko programistów powinien rosnąć, a Auth.js ma szansę stać się pierwszym wyborem dla tych, którzy szukają kompletnego rozwiązania niezależnego od frameworka.
Clerk: prostsze uwierzytelnianie w nowoczesnych aplikacjach
Clerk to kompleksowa usługa uwierzytelniania, która ma uprościć dodawanie zarządzania użytkownikami, uwierzytelniania i autoryzacji do aplikacji webowych i mobilnych. Poniżej omawiam najważniejsze aspekty Clerka: od finansowania i technologii po wdrożenie i odbiór wśród użytkowników.
Firma i finansowanie
- Firma: Clerka rozwija i utrzymuje Clerk, Inc. - firma skupiona na przyjaznych programistom rozwiązaniach do uwierzytelniania i zarządzania użytkownikami.
- Finansowanie: Konkretne kwoty dotyczące finansowania Clerka nie są szeroko znane, ale firma przyciągnęła inwestycje venture capital na dalszy rozwój, co świadczy o zaufaniu do jej technologii i potencjału rynkowego.
- Technologie: Clerk korzysta z nowoczesnych technologii webowych i oferuje płynne uwierzytelnianie, bezpieczne zarządzanie użytkownikami, uwierzytelnianie wieloskładnikowe (MFA) oraz integracje z usługami zewnętrznymi.
Kompatybilność z Reactem
Clerk świetnie współpracuje z Reactem - udostępnia zestaw komponentów i hooków, które ułatwiają dodanie uwierzytelniania i zarządzania użytkownikami do aplikacji. Dzięki temu praca idzie płynnie, a wdrożenie jest szybkie.
Opcje hostingu
Rozwiązanie hostowane: Clerk działa jako usługa hostowana, co oznacza, że infrastrukturą i usługami backendowymi zajmuje się jego zespół. Programiści mają mniej na głowie, bo nie muszą sami utrzymywać serwerów, baz danych ani logiki uwierzytelniania.
Stabilność i pozycja na rynku
- Stabilność: Clerk jest ceniony za niezawodność i wydajność, a jego solidne podstawy techniczne zapewniają bezpieczną i stabilną obsługę danych użytkowników i procesów uwierzytelniania.
- Pozycja na rynku: Choć Clerk jest stosunkowo nowy w porównaniu z innymi usługami uwierzytelniania, szybko zapracował na dobrą opinię dzięki przyjaznemu podejściu i solidnym funkcjom.
Opinie użytkowników
- Pozytywne opinie: Użytkownicy często chwalą Clerka za łatwość obsługi, obszerną dokumentację i świetne wsparcie klienta. Doceniają też prostą integrację i przyjazne programistom API.
- Zastrzeżenia: Jak w każdej usłudze, część użytkowników może trafić na ograniczenia w dostosowywaniu albo mieć przypadki użycia wymagające większej elastyczności. Znaczenie mogą mieć też ceny, szczególnie dla startupów i projektów z napiętym budżetem.
Dopasowanie do typów aplikacji
Clerk jest wszechstronny i można go zintegrować z bardzo różnymi aplikacjami, od małych po duże projekty. Szczególnie dobrze sprawdza się w aplikacjach webowych i mobilnych, w których priorytetem jest szybkie i bezpieczne uwierzytelnianie.
Cennik
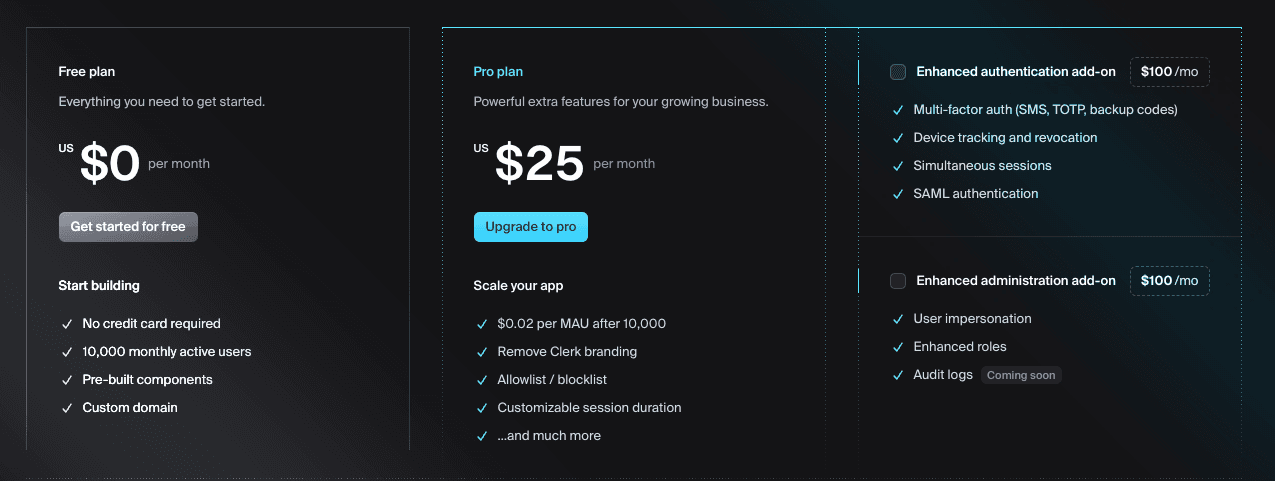
Clerk stosuje model progowy: darmowy plan dla małych projektów i aplikacji na wczesnym etapie oraz plany płatne, których cena rośnie wraz z liczbą aktywnych użytkowników i wykorzystaniem zaawansowanych funkcji. Dzięki temu projekty różnej wielkości mogą wybrać plan najlepiej dopasowany do swoich potrzeb.
Trudność konfiguracji
- Łatwość uruchomienia: Jedną z mocnych stron Clerka jest prostota konfiguracji. Czytelna dokumentacja i SDK pozwalają wystartować bez większych trudności.
- Dostosowywanie: Clerk jest elastyczny, ale możliwości dostosowywania mają swoje granice, co może być odczuwalne w projektach o bardzo specyficznych wymaganiach.
Zalety i wady
- Zalety:
- Łatwa integracja i pełne wsparcie dla Reacta
- Rozwiązanie hostowane zmniejsza nakład pracy
- Solidne zabezpieczenia, w tym MFA
- Skalowalny model cenowy
- Wyzwania:
- Jako rozwiązanie hostowane daje mniejszą kontrolę nad backendem niż opcje self-hosted
- Koszty mogą szybko rosnąć w aplikacjach z dużą liczbą użytkowników
Podsumowanie
Clerk to atrakcyjny wybór dla programistów szukających bezproblemowego uwierzytelniania, szczególnie w ekosystemie Reacta. Nacisk na łatwość użycia w połączeniu z solidnymi zabezpieczeniami czyni go mocnym graczem w tej kategorii. Hostowany charakter usługi i model cenowy wymagają przemyślenia, ale całość oferty daje dobrą równowagę między funkcjonalnością, bezpieczeństwem a wygodą programisty. Od startupów po bardziej dojrzałe firmy - Clerk zapewnia skalowalny i bezpieczny sposób zarządzania uwierzytelnianiem i danymi użytkowników, dzięki czemu można skupić się na budowaniu kluczowych funkcji aplikacji.
Supabase: otwartoźródłowa alternatywa dla Firebase
Supabase szybko staje się jedną z najczęściej wybieranych platform typu backend-as-a-service. Oferuje kompletny zestaw narzędzi wzorowany na możliwościach Firebase, ale w wersji open source. Oto bliższe spojrzenie na Supabase: jego podstawy, funkcje i pozycję w środowisku programistów.
Firma i finansowanie
- Firma: Supabase to niezależny podmiot, który pozycjonuje się jako otwartoźródłowa alternatywa dla Firebase. Oferuje podobne funkcje, takie jak bazy danych czasu rzeczywistego, uwierzytelnianie i storage, ale z większą elastycznością i kontrolą.
- Finansowanie: Supabase przyciągnęło uwagę i pieniądze inwestorów oraz funduszy venture capital, w tym znaczącą rundę seed prowadzoną przez znanych inwestorów. To finansowe wsparcie pokazuje, że rynek wierzy w ofertę Supabase i jej potencjał wzrostu.
- Technologie: Sercem Supabase jest baza danych PostgreSQL, a do tego bogaty zestaw funkcji, w tym subskrypcje w czasie rzeczywistym, uwierzytelnianie przez GoTrue (otwartoźródłowe API do uwierzytelniania) oraz rozwiązania do przechowywania obiektów.
Kompatybilność z Reactem
Supabase udostępnia bibliotekę dla Reacta, dzięki czemu integracja z aplikacjami reactowymi jest bardzo prosta. Za pomocą hooków i komponentów można sprawnie korzystać z bazy danych, obsługiwać uwierzytelnianie i zarządzać subskrypcjami w czasie rzeczywistym.
Opcje hostingu
- Hostowane: Supabase to przede wszystkim rozwiązanie hostowane, w którym infrastrukturą zarządza zespół Supabase. Dzięki temu można skupić się na budowaniu aplikacji bez martwienia się o utrzymanie backendu.
- Self-hosted: Dla tych, którzy wolą lub muszą zachować kontrolę nad danymi i infrastrukturą, Supabase ma opcję self-hosted, pozwalającą wdrożyć platformę na własnych serwerach.
Stabilność i pozycja na rynku
- Stabilność: Od początku istnienia Supabase szybko się rozwija, zyskując nowe funkcje i usprawnienia, które zapewniają stabilność i niezawodność usługi. Uchodzi za gotowe do użycia produkcyjnego, a kolejne aktualizacje poprawiają funkcjonalność i wydajność.
- Pozycja na rynku: Choć Supabase jest stosunkowo nowe w porównaniu z uznanymi graczami, szybko zyskało grono oddanych programistów, zwłaszcza tych szukających otwartoźródłowych alternatyw dla Firebase.
Opinie użytkowników
- Pozytywne opinie: Użytkownicy często chwalą Supabase za łatwość użycia, obszerną dokumentację i pomocną społeczność. Dobrze oceniana jest też możliwość korzystania z PostgreSQL, która pozwala na złożone zapytania i operacje na bazie danych.
- Zastrzeżenia: Część użytkowników zwraca uwagę na próg wejścia przy niektórych zaawansowanych funkcjach oraz okazjonalne błędy, które wynikają z ciągłego rozwoju platformy.
Dopasowanie do typów aplikacji
Supabase sprawdza się w bardzo różnych aplikacjach, od małych projektów po duże systemy. Szczególnie pasuje do projektów, które korzystają z aktualizacji danych w czasie rzeczywistym, potrzebują solidnego uwierzytelniania i stawiają na technologie open source.
Cennik
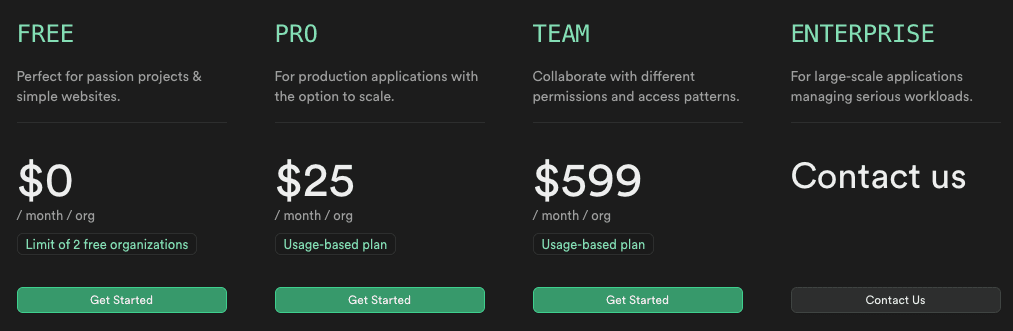
Supabase ma hojny darmowy plan, dzięki czemu jest dostępne dla projektów hobbystycznych i startupów na wczesnym etapie. Plany płatne opierają się na wykorzystaniu bazy danych i skalują się wraz ze wzrostem aplikacji.
Trudność konfiguracji
- Uruchomienie: Start z Supabase jest zazwyczaj prosty dzięki obszernej dokumentacji i gotowym szablonom. Integrację z frameworkami takimi jak React ułatwiają dedykowane biblioteki.
- Dostosowywanie i funkcje zaawansowane: Pełne wykorzystanie możliwości PostgreSQL i konfiguracja zaawansowanych subskrypcji w czasie rzeczywistym mogą wymagać głębszej wiedzy, co dla części programistów oznacza wyższy próg wejścia.
Zalety i wady
- Zalety:
- Open source i duże możliwości dostosowania
- Dobra współpraca z Reactem i innymi frameworkami
- Do wyboru opcja hostowana i self-hosted
- Obszerna dokumentacja i aktywna społeczność
- Wady:
- Platforma wciąż się rozwija, co może oznaczać okazjonalną niestabilność lub błędy
- Niektóre funkcje i konfiguracje wymagają czasu na naukę
Podsumowanie
Supabase to atrakcyjna, otwartoźródłowa alternatywa dla Firebase z bogatym zestawem usług backendowych odpowiadających na bardzo różne potrzeby. Oparcie na PostgreSQL w połączeniu z łatwością użycia i elastycznością hostingu czyni z niego mocnego kandydata do projektów każdej wielkości. Ciągły rozwój i złożoność niektórych funkcji bywają wyzwaniem, ale korzyści z Supabase (zwłaszcza dla osób stawiających na open source) są znaczące. W miarę dojrzewania platformy jej rola w ekosystemie będzie zapewne rosnąć, dając programistom solidny, elastyczny i niedrogi backend.